Ressources
Des repères concrets pour avancer.
Qualité, RGPD, financement, pédagogie, développement : nos articles pratiques, écrits par des formateurs, consultants et auditeurs de terrain.
Erreur 500 ou page blanche : panne ou piratage ?
Une erreur 500 n'est pas forcément un piratage. Les causes de panne les plus fréquentes, les indices d'une intrusion, et comment trancher en 4 étapes.
Loïs Armand · 31 oct. 2026 · 4 minLire l'article →Sécurité webMes e-mails arrivent en spam : les 5 vérifications
SPF, DKIM, DMARC, listes noires et site qui envoie du spam à votre insu : les cinq points à contrôler quand vos e-mails tombent en indésirables.
Sécurité webWordPress 7.1 : ce qui peut casser votre site et comment l'éviter
Éditeur isolé, jQuery UI mis à jour, erreur fatale avec WP Rocket : ce que WordPress 7.1 a changé, et les bons réflexes avant une mise à jour majeure.
Sécurité webFaille Bricksforge (CVE-2026-85097) : vérifier et réagir
L'extension Bricksforge pour Bricks Builder est exploitée depuis le 7 octobre 2026 : un faux GIF permet de déposer du code sans compte. Versions touchées, signes d'intrusion et gestes immédiats.
Sécurité webPourquoi un site WordPress se réinfecte après nettoyage
Une porte dérobée décrite par Sucuri en octobre 2026 se reconstruit dès qu'on en supprime un morceau. Ce qu'elle montre sur les réinfections, et les endroits à vérifier.
Sécurité webPassage à PHP 8 : les erreurs les plus courantes
Deprecated, Uncaught Error, TypeError : ce que signifient les messages qui apparaissent après un passage à PHP 8, et comment remettre le site en état.
Sécurité webFaille du cœur de WordPress (CVE-2026-119977) : mettre à jour en 7.1.4
Une faille du cœur de WordPress touche les versions 4.7 à 7.1.3 et est déjà massivement testée par des robots. Vérifier sa version, mettre à jour, et quoi faire si le site est touché.
Sécurité webLever l'alerte « site dangereux » de Google pas à pas
Écran rouge dans Chrome, site signalé trompeur : d'où vient l'alerte, comment nettoyer et demander le réexamen dans la Search Console.
Sécurité webAdministrateurs cachés : le malware qui se loge dans mu-plugins
Un malware WordPress analysé par Wordfence crée des administrateurs invisibles, vole les mots de passe et se cache dans mu-plugins. Comment le repérer et quoi faire.
 Formation et pédagogie
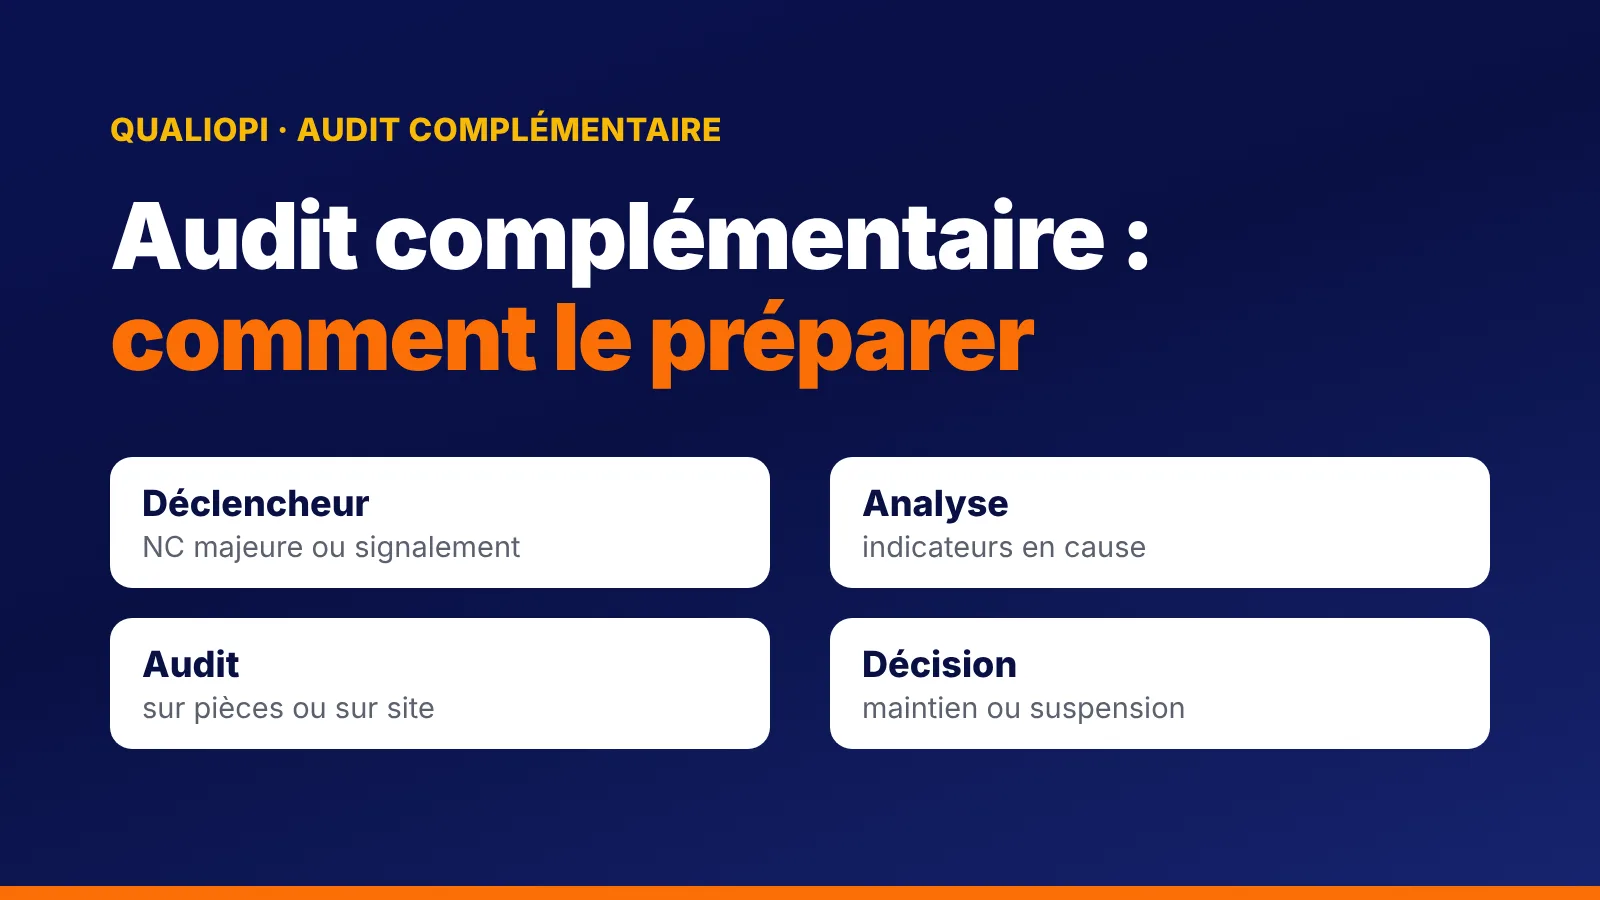
Audit complémentaire Qualiopi : pourquoi il a lieu et comment le préparer
Non-conformité majeure ou signalement d'un financeur : ce qui déclenche un audit complémentaire Qualiopi, ce que vous risquez (suspension, financements bloqués) et comment le préparer sereinement.
Une question sur votre projet ?
Formation, VAE, Qualiopi, RGPD : échangeons 30 minutes avec un expert, gratuitement et sans engagement.