
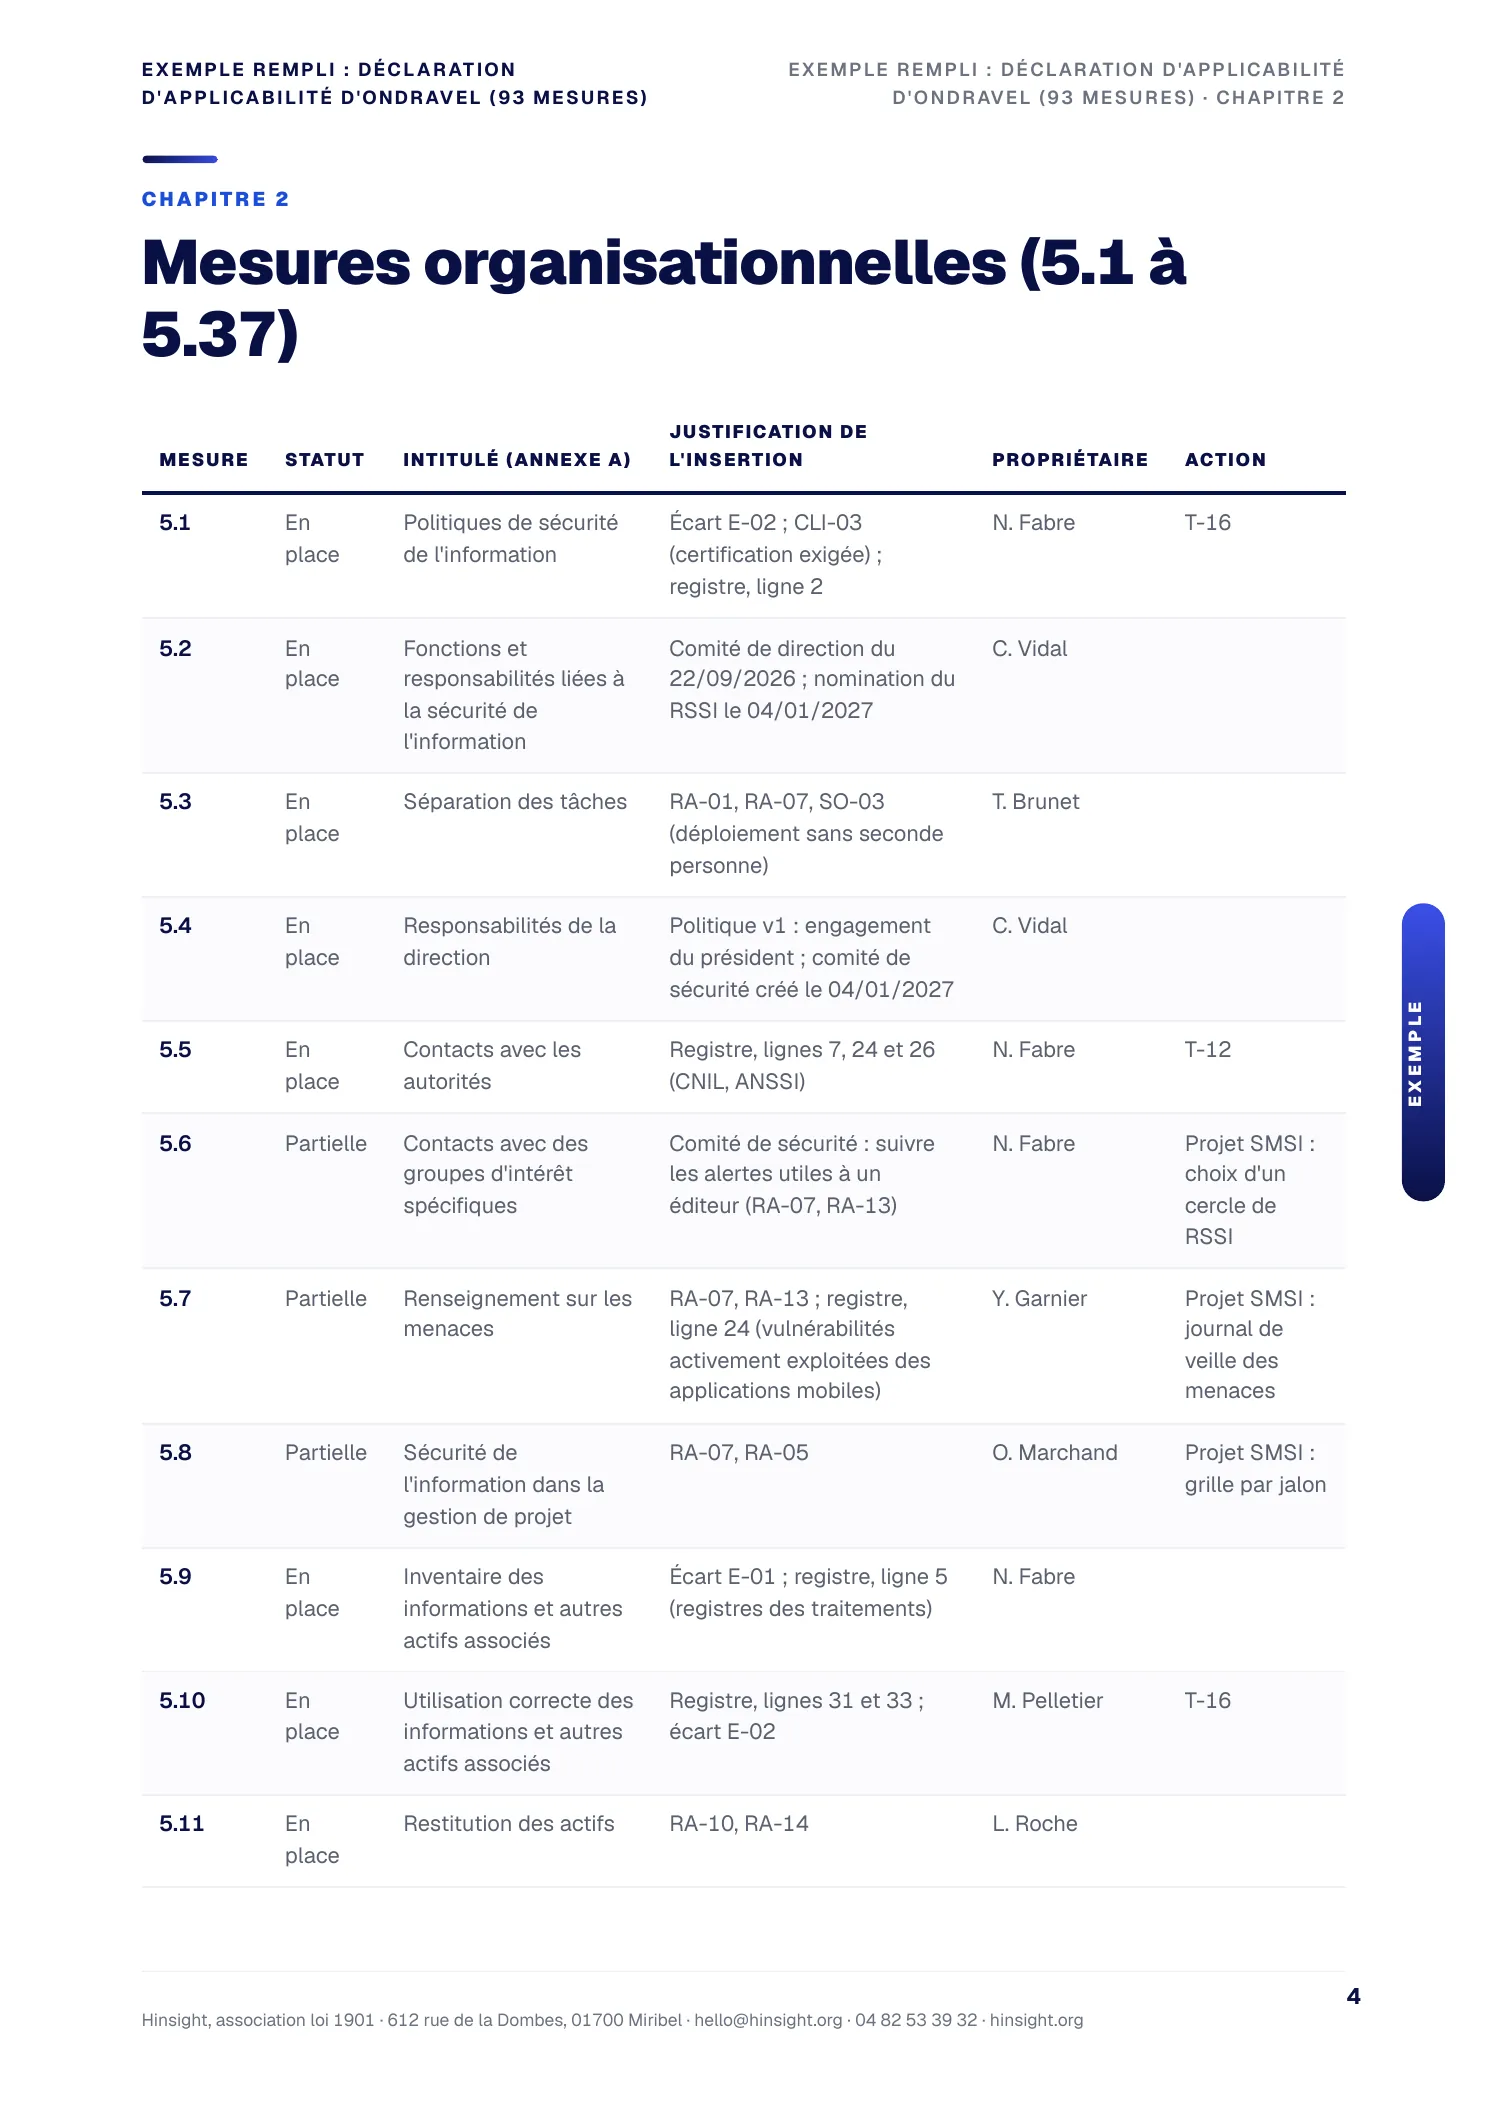
À gauche, le guide de mise en œuvre. À droite, la déclaration d'applicabilité d'Ondravel, mesures organisationnelles, exemple rempli.
156
documents
93
mesures de l'annexe A
2
méthodes de risques
44
obligations vérifiées
13
exemples remplis
Pourquoi ce kit
Écrit par un auditeur, vérifié sur les textes
Deux méthodes de risques, à égalité
Une méthode par actifs et scénarios, inspirée de l'ISO/IEC 27005, et EBIOS Risk Manager, la méthode de l'ANSSI. Chacune a sa procédure, son classeur et son exemple rempli ; les deux partent des mêmes critères et alimentent la même déclaration d'applicabilité et le même plan de traitement. Vous choisissez, l'auditeur trouve la même chaîne de preuves.
Les 93 mesures, une par une
La déclaration d'applicabilité donne pour chaque mesure sa justification, son statut de mise en œuvre et le document de preuve. Une passerelle entre la 27001 et la 27002 rappelle l'objet et les attributs de chaque mesure, et les politiques thématiques couvrent les mesures qui demandent une règle écrite.
Le droit vérifié et daté
Un registre des obligations de 44 lignes relues sur Légifrance et EUR-Lex les 2 et 3 novembre 2026 : RGPD, NIS 2, DORA, Cyber Resilience Act, Data Act, code pénal, cryptologie, droit du travail. Chaque ligne porte sa date de relecture et le lien vers le texte. Il n'est pas exhaustif et ne remplace pas un conseil juridique.
Une même entreprise, du début à la fin
Treize exemples remplis suivent Ondravel, éditeur d'un logiciel en ligne hébergé dans le nuage, avec télétravail, sous-traitants et clients exigeants : vous voyez chaque document en situation, cohérent avec les autres, jusqu'à l'audit interne et la revue de direction.
Le droit français et européen
La norme, et les textes qui vous concernent déjà
La norme ne crée aucune obligation légale, mais elle vous demande de connaître les vôtres et celles de vos contrats, et d'en tenir compte dans vos mesures. Le kit les rassemble dans un registre daté, et des tables de correspondance montrent ce que votre système couvre déjà.
En vigueur
RGPD
Sécurité du traitement, contrat de sous-traitance avec vos clients, violation de données : le responsable du traitement la notifie à la CNIL si possible dans les 72 heures ; le sous-traitant prévient chaque client concerné dans les meilleurs délais.
Dans le kit : Registre, lignes 1 à 12 · table ISMS-A.5.34-U1 · notifications ISMS-A.5.26-A2
Directive, transposition en attente
NIS 2
Au 2 novembre 2026, la loi française de transposition n'est pas adoptée : aucune obligation française issue de NIS 2 n'est en vigueur. Le kit dit ce que prévoit la directive et vous aide à vérifier si vous entrez dans son champ, ou si vos clients vous la répercutent par contrat.
Dans le kit : Registre, lignes 13 à 18 · table ISMS-A.5.31-U1
Reçu par contrat
DORA
Le règlement s'impose aux entités financières depuis le 17 janvier 2025, pas à leur prestataire : vous en recevez les exigences par contrat (clauses minimales, renforcées si votre service soutient une fonction critique ou importante, ce que le client qualifie).
Dans le kit : Registre, lignes 19 à 22 et 40 à 44 · table ISMS-A.5.31-U3
En vigueur en partie
Cyber Resilience Act
Un service en ligne seul n'est pas en soi un produit visé ; une application mobile ou un logiciel installé mis sur le marché l'est : signalement des vulnérabilités activement exploitées et des incidents graves depuis le 11 septembre 2026.
Dans le kit : Registre, ligne 24
En vigueur
Data Act
Un logiciel en ligne est un service de traitement de données : vos clients doivent pouvoir changer de fournisseur, avec un contrat qui le prévoit ; à partir du 12 janvier 2027, plus aucun frais de changement.
Dans le kit : Registre, ligne 25
Bonne pratique, exigence contractuelle possible
ANSSI : guide d'hygiène et SecNumCloud
Le guide d'hygiène informatique (version 2.0 de 2017, 42 mesures) n'a pas de valeur obligatoire. Le référentiel SecNumCloud 3.2 n'est pas une obligation légale de l'éditeur, mais un client public peut l'exiger dans son marché.
Dans le kit : Registre, lignes 37 et 39 · tables ISMS-A.5.31-U2 et ISMS-A.5.31-U4
Le guide ISMS-T-U06 « La norme et le droit » dit ce que la 27001 couvre et ce qu'elle ne couvre pas. Les règles citées sont paraphrasées et datées, relues sur Légifrance et EUR-Lex les 2 et 3 novembre 2026, avec leur ligne du registre ; lisez le texte officiel avant toute décision. Le kit n'est pas un avis juridique.
Ce que vous recevez
156 documents, quatre familles, trois niveaux
Politiques, procédures et fiches
70 Word, avec un PDF jumeau
Politique de sécurité et politiques thématiques (contrôle d'accès, classification, fournisseurs et services en nuage, télétravail), domaine d'application, management des risques, traitement des risques, gestion des incidents et fiches réflexes, continuité du service en ligne, charte informatique, audit interne, revue de direction. Chaque document paraphrase l'exigence, dit ce que l'auditeur regarde et comment l'adapter.
Registres, classeurs et déclaration d'applicabilité
53 Excel, sans macro
La déclaration d'applicabilité des 93 mesures, les classeurs des deux méthodes de risques, le plan de traitement, le registre des actifs, des accès, des fournisseurs, des incidents, des vulnérabilités, le registre des obligations prérempli, les tables de correspondance, le programme d'audit sur trois ans. Cellules à remplir repérées, formules verrouillées sans mot de passe.
Guides et supports
11 PDF
Guide de mise en œuvre par phases, guide de certification, la norme et le droit, workbook, glossaire en langage courant, preuves de leadership, catalogue d'indicateurs d'après l'ISO/IEC 27004, auditer un SMSI en interne, recherche des causes, support de sensibilisation des salariés.
Exemples remplis et infographies
13 PDF · 9 PNG
Les documents clés remplis pour Ondravel, éditeur fictif d'un logiciel en ligne de 40 salariés : contexte, périmètre, risques par les deux méthodes sur les mêmes faits, déclaration d'applicabilité, plan de traitement, fournisseurs, un incident traité, analyse d'impact, registre des obligations, audit interne et revue de direction. Une infographie par notion clé.
Trois niveaux, pour savoir quoi écrire d'abord
- 29 exigés : la norme demande une information documentée (domaine d'application, politique, critères et résultats des risques, déclaration d'applicabilité, plan de traitement...) ; sans ce document, l'auditeur relève un écart.
- 77 attendus : la norme ne nomme pas de document, mais l'auditeur demandera une preuve, et ce document est la façon la plus simple de la donner.
- 50 utiles : guides, exemples, infographies, outils de pilotage. Jamais exigés en audit ; ils font gagner du temps.
Livré en une archive rangée par article de l'ISO/IEC 27001 (dossiers 04 à 10) et par thème de l'annexe A (dossiers A.5 à A.8), avec « 00 Commencer ici », les transverses, les exemples remplis et les infographies. Les documents communs avec le kit ISO 9001 Hinsight gardent leur code (5.2-E1, 9.2.2-E1) ; les documents propres au SMSI commencent par ISMS-, et par ISMS-A. suivi du numéro de mesure quand ils répondent d'abord à une ligne de la déclaration d'applicabilité (ISMS-A.5.15-A1, politique de contrôle d'accès).
Feuilletez le kit
Ce que vous aurez entre les mains
Les formules
Le kit seul, avec un cadrage, ou avec l'option DORA
Cette fiche
Kit complet ISO/IEC 27001
449 €
Première certification ISO/IEC 27001, ou mise en ordre d'un système de sécurité de l'information existant
- Les 156 documents : 70 Word, 53 Excel, 24 PDF, 9 infographies
- La déclaration d'applicabilité des 93 mesures et deux méthodes de risques
- Le registre de 44 obligations vérifiées et datées
- Treize exemples remplis d'Ondravel
Autre formule
Kit complet + cadrage
790 €
RSSI ou dirigeant seul sur le projet, qui veut partir du bon pied
- Tout le kit complet ISO/IEC 27001 (156 documents)
- Deux heures de visio de cadrage avec un Lead Auditor ISO/IEC 27001 Hinsight, planifiées avec vous après l'achat
- Votre périmètre, le choix de la méthode de risques et votre calendrier
- Les documents à produire d'abord
En complément
Option DORA
199 €
Réservée aux acheteurs du kit ISO/IEC 27001, pour l'éditeur ou le prestataire dont un client est une entité financière
- Onze documents : guide, fiche pour le registre d'information du client, grille des clauses
- Tests, information en cas d'incident, plan de sortie, sous-traitance en chaîne
- Un exemple rempli : Ondravel face à sa banque cliente
- Ne remplace pas un conseil juridique
Prix nets, TVA non applicable (article 293 B du CGI). Consultants et organismes de formation : licence multi-clients sur devis.
Ce qui coûte un écart en audit
Les pièges que le kit vous évite
Une déclaration d'applicabilité recopiée de l'annexe A
L'auditeur prend des lignes au hasard et demande pourquoi la mesure est retenue, où elle en est et quelle preuve le montre. Le classeur du kit impose les trois colonnes pour chacune des 93 mesures, et l'exemple d'Ondravel montre le niveau de détail attendu.
Exclure ce que fait le fournisseur
Hébergement, sauvegarde, sécurité physique du centre de données : une mesure assurée par un fournisseur reste applicable, vous la maîtrisez par le contrat et le suivi. Dans l'exemple, une seule mesure est exclue, avec sa justification.
Coter des risques sans critères écrits
Sans échelles de gravité et de vraisemblance ni seuil d'acceptation approuvés, la cotation n'est pas reproductible. Les deux méthodes du kit partent des mêmes critères, et les propriétaires des risques signent l'acceptation des risques résiduels.
Des politiques sans preuve qu'on les applique
Une politique de contrôle d'accès ne prouve rien sans revues des droits datées ; une politique de sauvegarde, sans test de restauration. Le plan de contrôle des mesures dit qui vérifie quoi, quand et avec quelle preuve.
Des services en nuage jamais évalués
Messagerie, outils de développement, hébergeur : l'auditeur demande comment vous les avez choisis et comment vous les suivez. Le registre des fournisseurs, le questionnaire et la fiche d'évaluation d'un service en nuage y répondent.
Un périmètre flou
Quelles activités, quels sites, quelles interfaces avec ce qui est hors périmètre ? Le domaine d'application et la cartographie du système d'information fixent les limites avant l'appréciation des risques, pas après.
Clients du secteur financier
Une banque ou un assureur parmi vos clients ?
DORA s'impose à vos clients financiers, et ils vous en transmettent les exigences par contrat. L'option DORA, réservée aux acheteurs du kit, ajoute les onze documents pour y répondre, en s'appuyant sur votre système.
Qui a écrit ce kit
Loïs Armand, Hinsight
Lead Auditor ISO/IEC 27001 certifié CQI/IRCA (ainsi que 9001, 14001, 45001 et 50001), formateur à la mise en œuvre des normes ISO et auditeur tierce partie pour des organismes certificateurs. Le kit est édité par Hinsight, association qui forme, conseille et audite, de la certification professionnelle aux normes ISO.
Voir les formations ISO Hinsight →Comment ça marche
De l'achat au certificat
- 1
Vous achetez le kit
Paiement par carte. Vous recevez aussitôt le lien de téléchargement de l'archive, à garder pour les corrections de l'édition.
- 2
Vous fixez le périmètre
Le guide de mise en œuvre, puis le guide « La norme et le droit » : contexte, parties intéressées, obligations, domaine d'application et cartographie du système d'information.
- 3
Vous appréciez et traitez les risques
Avec la méthode par actifs ou avec EBIOS Risk Manager, sur les mêmes critères ; puis la déclaration d'applicabilité des 93 mesures, le plan de traitement et l'acceptation des risques résiduels.
- 4
Vous faites tourner, puis vous présentez
Plusieurs mois de revues d'accès, de sauvegardes testées, d'incidents traités et de sensibilisation, un audit interne, une revue de direction : le guide de certification explique la suite.
Questions fréquentes
Ce qu'on nous demande le plus
Le kit contient-il le texte de la norme ?
Non. Les normes ISO/IEC 27001 et 27002 sont la propriété de l'ISO et s'achètent auprès de l'ISO ou de l'organisme national de normalisation de votre pays. Le kit paraphrase les exigences et renvoie au numéro d'article ou de mesure ; travaillez avec le texte officiel à côté.
Sur quelle version de la norme le kit est-il construit ?
L'ISO/IEC 27001:2022 et son amendement 1:2024 sur le changement climatique (articles 4.1 et 4.2), le texte certifiable aujourd'hui. Les 93 mesures de l'annexe A suivent l'ISO/IEC 27002:2022 ; leurs intitulés suivent l'annexe A de la 27001 quand les deux diffèrent.
Faut-il choisir EBIOS Risk Manager ?
Non. Les deux méthodes sont à égalité : la méthode par actifs et scénarios part de l'inventaire de ce que vous protégez, EBIOS Risk Manager part des sources de risque et des scénarios d'attaque. Les deux partent des mêmes critères de risque et aboutissent à la même déclaration d'applicabilité et au même plan de traitement ; l'exemple d'Ondravel les applique toutes les deux aux mêmes faits.
Le registre des obligations est-il complet ?
Il couvre 44 obligations courantes pour une PME qui édite un logiciel en ligne, relues sur Légifrance et EUR-Lex les 2 et 3 novembre 2026, chacune avec sa date de relecture, le lien vers le texte et un questionnaire d'applicabilité. Il n'est pas exhaustif et ne constitue pas un conseil juridique ; la ligne sur la cryptologie reste à vérifier. Vous le complétez selon vos activités et le tenez à jour avec le journal de veille du kit.
Et NIS 2 ?
NIS 2 est une directive européenne. Au 2 novembre 2026, la loi française de transposition n'était pas adoptée : le kit dit ce que prévoit la directive, jamais ce que « la loi française impose ». La table de correspondance montre ce que votre système couvre déjà, et le registre dit quoi relire à la publication de la loi et de ses décrets.
Nos clients sont des banques ou des assureurs : que faut-il en plus ?
Le kit contient une table de correspondance vers DORA et les lignes du registre qui s'y rapportent. Pour répondre aux demandes de vos clients financiers (fiche pour leur registre d'information, grille des clauses, tests, information en cas d'incident, plan de sortie), l'option DORA, réservée aux acheteurs du kit, ajoute onze documents qui s'appuient sur votre système.
Voir l'option DORA →Notre hébergement est dans le nuage : des mesures sont-elles exclues ?
En général non. Une mesure assurée par un fournisseur reste applicable : vous la maîtrisez par le choix du fournisseur, le contrat et le suivi. La politique fournisseurs et services en nuage, le registre des fournisseurs et la fiche d'évaluation d'un service en nuage sont faits pour cela.
Combien de temps faut-il ?
La liste des documents estime la charge de chacun : environ 660 heures au total pour une PME d'une quarantaine de salariés, hors activités courantes. Le guide de mise en œuvre découpe le projet en phases, et le guide de certification explique les étapes de l'audit, sa durée et les audits de surveillance.
Les documents sont-ils modifiables ?
Oui. Word et Excel sans macro ; dans les classeurs, seules les formules sont verrouillées, sans mot de passe. Vous changez les logos, les couleurs et la codification (un guide de codification est fourni). Les PDF (guides, exemples, infographies) sont des supports de lecture.
Nous sommes déjà certifiés ISO 9001 : que réutiliser ?
56 documents du kit sont communs avec le kit ISO 9001 Hinsight et en gardent le code (contexte, politique, rôles, compétences, maîtrise documentaire, audit interne, revue de direction, amélioration). Vous les complétez pour la sécurité de l'information au lieu de les doubler ; les documents propres au SMSI commencent par ISMS-.
Mon organisme de certification acceptera-t-il ces documents ?
Il n'exige aucun modèle particulier ; il vérifie que vos documents disent ce que vous faites et que vous faites ce qu'ils disent. Le kit n'engage pas l'organisme de certification, qui reste seul juge de la conformité de votre système.
Que couvre la licence ?
Une entreprise, tous ses salariés, tous ses sites, sans limite de durée. Pas de revente ni de partage avec une autre entreprise. Consultants et organismes de formation : licence multi-clients sur devis.
Demander une licence multi-clients →Et les mises à jour ?
Les corrections de l'édition 1 (1.1, 1.2...) sont incluses. Gardez le lien reçu à l'achat : il donne toujours la dernière édition, et le LISEZ-MOI liste les documents modifiés, pour ne reprendre que ce qui a changé.
Puis-je être remboursé ?
Non : le kit est un contenu numérique livré immédiatement, et vous renoncez au droit de rétractation au moment de l'achat. L'extrait gratuit, la liste publique des documents et l'appel offert de 30 minutes sont là pour que vous achetiez en connaissance de cause.
Le Kit documentaire ISO/IEC 27001 Hinsight est un support de travail rédigé à partir de la pratique de l'audit et de la formation. Il paraphrase les exigences des normes et ne reproduit pas leur texte ; les normes ISO/IEC 27001:2022 et ISO/IEC 27002:2022 sont la propriété de l'ISO. Le registre des obligations n'est pas exhaustif et ne constitue pas un conseil juridique ; le droit cité est paraphrasé et daté. Ondravel SAS, l'entreprise des exemples, est fictive. Le kit n'engage pas l'organisme de certification. Licence d'usage pour une entreprise : copie, adaptation et diffusion internes libres ; revente, partage avec une autre entreprise et mise en ligne publique interdits. Hinsight, association loi 1901, 612 rue de la Dombes, 01700 Miribel. TVA non applicable, article 293 B du CGI.
Être accompagné
Vous préférez ne pas avancer seul ?
Le kit suffit à une PME organisée qui avance à son rythme. Si vous manquez de temps ou si vous voulez un regard d'auditeur à chaque étape, Hinsight vous accompagne : cadrage de deux heures inclus dans la formule « Kit + cadrage », puis, si vous le souhaitez, un accompagnement à la carte jusqu'à l'audit (diagnostic, appréciation des risques et déclaration d'applicabilité avec vous, audit interne à blanc, préparation des équipes).
Découvrir l'accompagnement ISO/IEC 27001 Hinsight →