
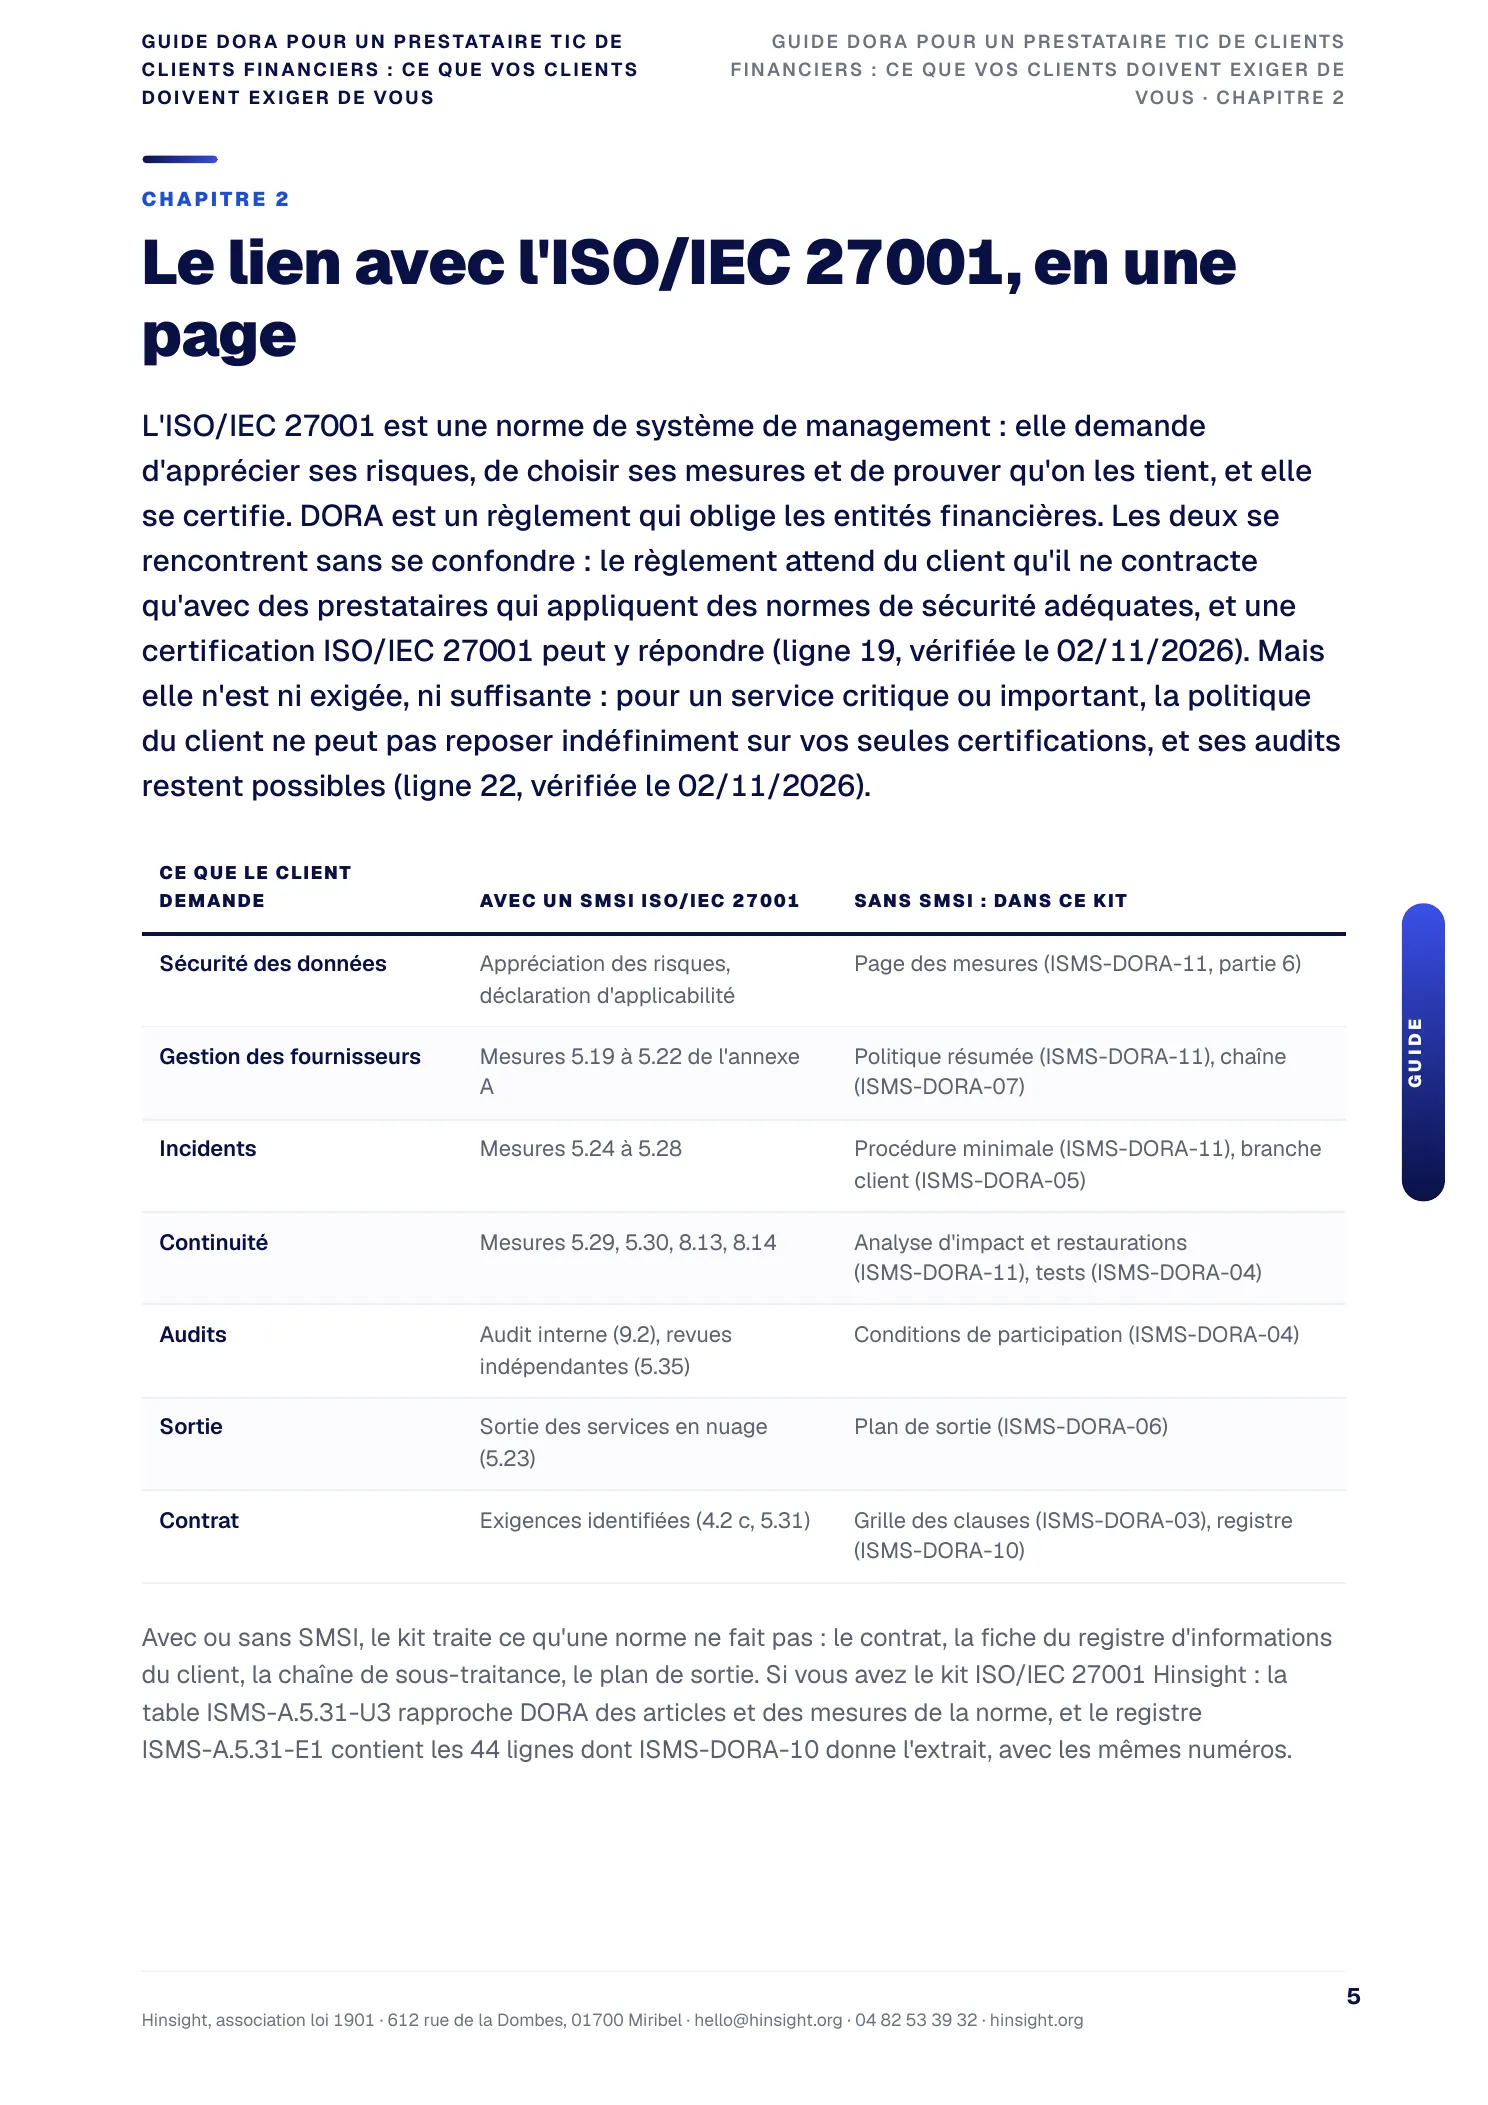
À gauche, le guide DORA. À droite, la page qui met en regard ce que demande le client et ce que votre SMSI y répond.
11
documents
2
cas traités : fonction critique ou non
1
exemple rempli
14
lignes de droit datées
DORA vu du prestataire
Ce que vos clients financiers doivent exiger de vous
DORA s'impose à vos clients, pas à vous
Le règlement (UE) 2022/2554 s'applique aux entités financières depuis le 17 janvier 2025. Elles restent responsables, tiennent un registre d'informations sur leurs contrats de services TIC et ne contractent qu'avec des prestataires qui appliquent des normes adéquates de sécurité de l'information. Vous en recevez les exigences par contrat.
Des clauses minimales dans chaque contrat
Description des services et de la sous-traitance, lieux de prestation et de traitement des données, protection et restitution des données, niveaux de service, assistance en cas d'incident, coopération avec les autorités, résiliation, participation à la sensibilisation du client : la grille du kit les passe en revue, contrat par contrat.
Des clauses renforcées si la fonction est critique
Si votre service soutient une fonction critique ou importante du client, s'ajoutent des objectifs de service chiffrés, des plans d'urgence testés, la participation à certains tests, des droits d'accès et d'audit, un plan de sortie avec période de transition. C'est le client qui qualifie la fonction : demandez-le-lui par écrit.
La chaîne de sous-traitance, votre hébergeur compris
Pour un service qui soutient une fonction critique ou importante, le client doit pouvoir encadrer vos sous-traitants. Vous restez responsable de leurs services, vous leur répercutez les exigences et vous prévenez à l'avance de tout changement significatif.
Le kit ne reprend aucun délai de déclaration de l'entité financière : ce sont ses obligations, pas les vôtres. Un délai promis à un client est contractuel, jamais légal. Les règles citées sont paraphrasées et datées dans l'extrait du registre ISMS-DORA-10 (relu sur EUR-Lex et Légifrance les 2 et 3 novembre 2026), avec le lien vers le texte officiel.
Ce que le client vous demandera
Ce que votre SMSI couvre, ce que l'option ajoute
Qui vous êtes, ce que vous fournissez, où
L'option Fiche de renseignements datée, LEI compris (ISMS-DORA-02)
Votre SMSI Domaine d'application et cartographie du SI
Qui appeler en cas de problème
L'option Fiche des contacts tenue à jour (ISMS-DORA-11)
Votre SMSI Registre des contacts (mesure 5.5)
Vos sous-traitants
L'option Liste des fournisseurs, puis la chaîne jusqu'au rang 2 (ISMS-DORA-11, ISMS-DORA-07)
Votre SMSI Mesures 5.19 à 5.22 de l'annexe A
Vos mesures de sécurité
L'option Une page de mesures datée et signée (ISMS-DORA-11)
Votre SMSI Appréciation des risques et déclaration d'applicabilité
Ce que vous faites en cas d'incident
L'option Procédure minimale et branche « client financier » (ISMS-DORA-11, ISMS-DORA-05)
Votre SMSI Mesures 5.24 à 5.28
Combien de temps le service peut s'arrêter
L'option Analyse d'impact simplifiée, tests de restauration (ISMS-DORA-11, ISMS-DORA-04)
Votre SMSI Mesures 5.29, 5.30, 8.13 et 8.14
Comment vous quitter
L'option Plan de sortie essayé par un export réel (ISMS-DORA-06)
Votre SMSI Mesure 5.23 et le plan de sortie du kit
Le SMSI couvre la sécurité ; il ne traite ni le contrat, ni la fiche du registre d'information du client, ni la sous-traitance en chaîne, ni le plan de sortie. C'est ce que l'option ajoute.
Ce que vous recevez
Onze documents, quatorze fichiers
ISMS-DORA-01 · PDF
Guide DORA pour un prestataire TIC de clients financiers : ce que vos clients doivent exiger de vous
ISMS-DORA-02 · Excel
Fiche de renseignements pour le registre d'information de vos clients financiers
ISMS-DORA-03 · Excel
Grille de conformité des contrats aux clauses exigées par DORA
ISMS-DORA-04 · Excel
Plan de tests de résilience opérationnelle numérique et participation aux tests des clients
ISMS-DORA-05 · Word
Procédure d'information des clients financiers en cas d'incident lié aux TIC
ISMS-DORA-06 · Word
Plan de sortie et de réversibilité pour les fonctions critiques ou importantes
ISMS-DORA-07 · Excel
Registre de la sous-traitance en chaîne des services TIC fournis aux clients financiers
ISMS-DORA-08 · PDF
Exemple rempli : Ondravel face à l'établissement bancaire client
ISMS-DORA-09 · PNG
Infographie : DORA vu du prestataire TIC en une page
ISMS-DORA-10 · Excel
Extrait du registre des obligations : les lignes de droit citées, datées, et vos engagements contractuels
ISMS-DORA-11 · Word
Socle minimal de sécurité sans SMSI : contacts, fournisseurs, incidents, analyse d'impact, sauvegardes
Les documents Word sont livrés avec leur PDF jumeau. Le kit traite les deux cas : un service qui ne soutient pas de fonction critique ou importante du client (clauses de base), et un service qui en soutient une (clauses renforcées, tests, plan de sortie). L'exemple suit Ondravel, éditeur fictif d'un logiciel en ligne de 40 salariés, face à sa banque cliente.
Feuilletez l'option
Ce que vous aurez entre les mains
Par où commencer
Quatre étapes avec votre SMSI
- 1
Lisez le guide et l'infographie
Ce que vos clients financiers doivent exiger de vous, et ce que votre SMSI y répond déjà (ISMS-DORA-01 et ISMS-DORA-09).
- 2
Regardez l'exemple
Ondravel face à sa banque cliente : qualification du service, fiche de renseignements, grille des clauses, étude d'écart (ISMS-DORA-08).
- 3
Partez de votre système
Vos engagements vont dans l'onglet Engagements contractuels du registre ISMS-A.5.31-E1, la chaîne de sous-traitance part de votre registre des fournisseurs ISMS-A.5.19-A2. Le socle minimal ISMS-DORA-11 devient facultatif.
- 4
Complétez avec les outils DORA
Fiche de renseignements, grille des clauses, tests, information en cas d'incident, plan de sortie : chaque trame dit quel document du kit 27001 utiliser.
Les formules
Avec ou sans système de management
Autre formule
Kit Prestataire TIC face à DORA
290 €
Éditeur, ESN, hébergeur ou infogéreur sans SMSI, dont un client est une entité financière
- Les onze documents, utilisables seuls
- Le socle minimal de sécurité sans SMSI
- Un exemple rempli et une infographie
- Ne remplace pas un conseil juridique
Cette fiche
Option DORA du kit ISO/IEC 27001
199 €
Réservée aux acheteurs du kit ISO/IEC 27001 Hinsight dont un client est une entité financière
- Les mêmes onze documents, achat du kit vérifié au paiement
- Chaque trame renvoie au document de votre SMSI
- Engagements et sous-traitance tenus dans vos registres
- Ne remplace pas un conseil juridique
Autre formule
Kit complet ISO/IEC 27001
449 €
Vous visez aussi la certification de votre système de sécurité de l'information
- 156 documents, la déclaration d'applicabilité des 93 mesures
- Deux méthodes de risques au choix
- Un registre de 44 obligations vérifiées
- Une table de correspondance vers DORA
Prix nets, TVA non applicable (article 293 B du CGI). Consultants et organismes de formation : licence multi-clients sur devis.
Qui a écrit ce kit
Loïs Armand, Hinsight
Lead Auditor ISO/IEC 27001 certifié CQI/IRCA (ainsi que 9001, 14001, 45001 et 50001), formateur à la mise en œuvre des normes ISO et auditeur tierce partie pour des organismes certificateurs. Le kit est édité par Hinsight, association qui forme, conseille et audite. Il n'est pas rédigé par un avocat et ne remplace pas un conseil juridique.
Questions fréquentes
Ce qu'on nous demande le plus
Ce kit remplace-t-il un conseil juridique ?
Non. Il paraphrase des textes à une date donnée, et le droit change. Les clauses contractuelles se négocient avec votre client et son conseil ; faites relire par le vôtre ce que vous signez.
DORA s'applique-t-il à mon entreprise ?
Le règlement s'impose aux entités financières (banques, assurances, entreprises d'investissement, établissements de paiement...). Leur prestataire de services TIC en reçoit les exigences par contrat : c'est ce cas que le kit traite. Si votre entreprise est elle-même une entité financière, ce kit n'est pas fait pour vous.
Qui décide si mon service soutient une fonction critique ou importante ?
Le client financier. Demandez-lui cette qualification par écrit : elle décide des clauses renforcées, de la participation à certains tests et du plan de sortie. Le kit traite les deux cas, et l'exemple montre une banque qui confirme par écrit que le service ne soutient pas une telle fonction.
Quels délais dois-je tenir en cas d'incident ?
Ceux de votre contrat. La déclaration des incidents majeurs à l'autorité incombe à l'entité financière, pas à vous ; vous lui devez une assistance et une information rapide, dans le délai fixé par le contrat. Le kit ne reprend aucun délai de déclaration de l'entité financière, et le délai de 4 heures de l'exemple est un engagement contractuel, pas une règle légale.
Quelle différence entre l'option DORA et le kit Prestataire TIC ?
Le contenu est le même : onze documents. L'option DORA complète le kit ISO/IEC 27001 Hinsight et elle est réservée à ses acheteurs ; chaque trame y renvoie au document de votre SMSI, et le socle minimal devient facultatif. Le kit Prestataire TIC est fait pour une entreprise qui n'a ni SMSI ni kit 27001 Hinsight.
Nous n'avons pas le kit ISO/IEC 27001 : pouvons-nous prendre l'option ?
Non. L'option est réservée aux acheteurs du kit ISO/IEC 27001 Hinsight (ou du kit + cadrage), car elle s'appuie sur ses documents : au paiement, l'adresse e-mail indiquée doit être celle de votre achat du kit, sinon le paiement n'est pas proposé. Sans le kit, prenez le kit Prestataire TIC face à DORA, au même contenu, qui part du socle minimal, ou le kit ISO/IEC 27001.
Voir le kit Prestataire TIC face à DORA →Comment l'achat du kit est-il vérifié ?
Automatiquement, avant le paiement : nous cherchons un achat payé du kit ISO/IEC 27001 ou du kit + cadrage avec l'adresse e-mail que vous indiquez. Utilisez la même adresse que pour le kit ; si vous l'avez acheté avec une autre adresse, écrivez-nous.
Nous écrire →Les documents sont-ils modifiables ?
Oui. Word et Excel sans macro ; dans les classeurs, seules les formules sont verrouillées, sans mot de passe. Les PDF (guide, exemple) et l'infographie sont des supports de lecture.
Que couvre la licence ?
Une entreprise, tous ses salariés, tous ses sites, sans limite de durée. Pas de revente ni de partage avec une autre entreprise. Consultants et organismes de formation : licence multi-clients sur devis.
Demander une licence multi-clients →Et les mises à jour ?
Les corrections de l'édition 1 (1.1, 1.2...) sont incluses. Gardez le lien reçu à l'achat : il donne toujours la dernière édition. Revoyez l'extrait du registre ISMS-DORA-10 chaque année et à chaque nouveau contrat.
Puis-je être remboursé ?
Non : le kit est un contenu numérique livré immédiatement, et vous renoncez au droit de rétractation au moment de l'achat. L'appel offert de 30 minutes est là pour vérifier avant l'achat que le kit répond à votre situation.
L'Option DORA du kit ISO/IEC 27001 Hinsight est un support de travail. Ce kit ne remplace pas un conseil juridique. Il paraphrase des textes à une date donnée, et le droit change : faites relire par votre conseil ce que vous signez. Le règlement (UE) 2022/2554 et ses textes d'application sont cités par leur référence et paraphrasés ; les clauses contractuelles se négocient avec votre client. Ondravel SAS, l'entreprise de l'exemple, est fictive. Licence d'usage pour une entreprise : copie, adaptation et diffusion internes libres ; revente, partage avec une autre entreprise et mise en ligne publique interdits. Hinsight, association loi 1901, 612 rue de la Dombes, 01700 Miribel. TVA non applicable, article 293 B du CGI.
Être accompagné
Un regard d'auditeur sur vos contrats et vos preuves ?
Hinsight peut relire avec vous votre fiche de renseignements, votre grille des clauses et votre plan de sortie avant une échéance client, ou vous accompagner jusqu'à la certification ISO/IEC 27001 si vos clients la demandent. La négociation des clauses reste l'affaire de votre conseil juridique.
Découvrir l'accompagnement ISO/IEC 27001 Hinsight →